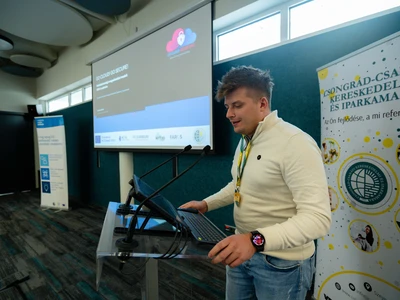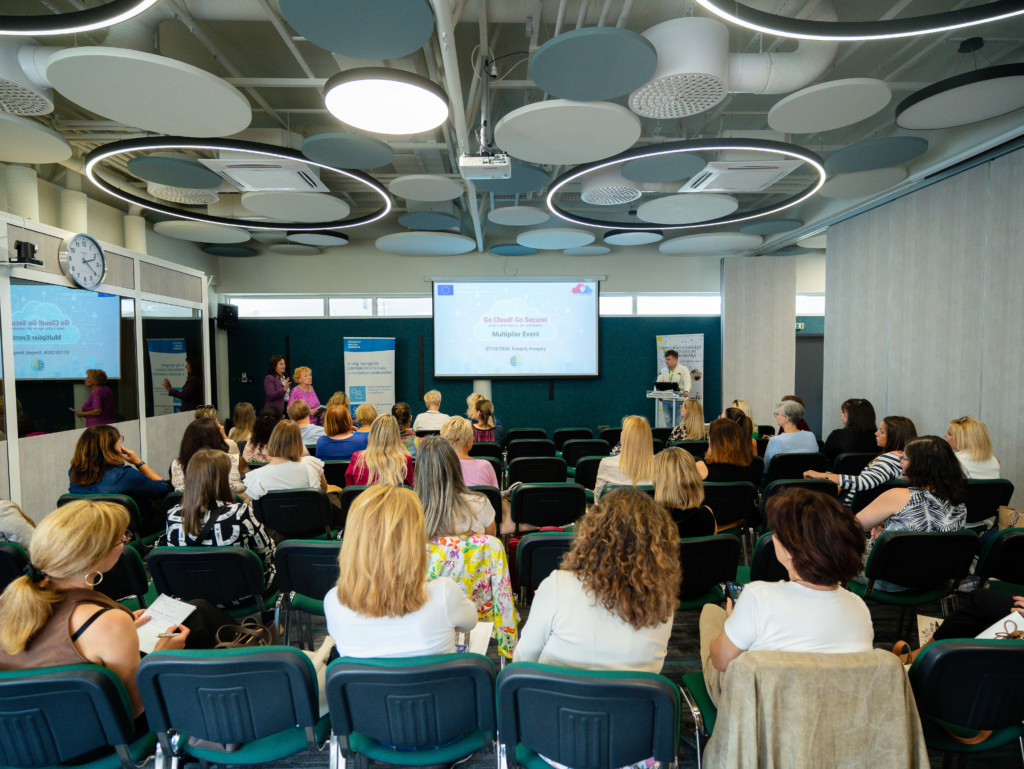
A Go Cloud! Go Secure! – Felhőbiztonsági megvalósítási modell kkv-k számára című Erasmus+ projekt keretében rendezvényt szerveztek a projekt legfontosabb eredményeinek bemutatására, valamint annak érdekében, hogy felhívják a kis- és középvállalkozások figyelmét a felhőbiztonság jelentőségére a digitális átalakulás során.
Az Európai Bizottság azon ajánlásával összhangban, amely a nők informatikai tanulmányokban és szakmákban való részvételének növelését ösztönzi, a rendezvény kifejezetten a női vezetőkre, vállalkozókra és kkv-tulajdonosokra összpontosított. A szervezők figyelembe vették, hogy bár a vállalkozónők magabiztosan használhatják a mindennapi digitális eszközöket, gyakran korlátozottabban férnek hozzá az olyan speciális szakterületek ismereteihez, mint a kiberbiztonság, a felhőarchitektúra, az adatelemzés, a mesterséges intelligencia vagy a programozás.
A rendezvényen három magyar vármegyéből összesen 49 vállalkozónő vett részt.
A résztvevők megismerkedhettek a projektpartnerek által kidolgozott legfontosabb eszközökkel és szakmai anyagokkal, köztük a felhőbiztonsági önértékelő eszközzel, a felhőbiztonsági mátrixszal, a felhőbiztonsági modellel, valamint a felhőbiztonsági kurzussal és annak képzési anyagaival.
Különös hangsúlyt kapott ezeknek az eszközöknek a gyakorlati alkalmazása, amelyek segítségével a vállalkozások felmérhetik biztonsági kockázataikat, azonosíthatják a sérülékenységeket, megfelelő védelmi intézkedéseket vezethetnek be, és erősíthetik munkavállalóik felhőbiztonsági tudatosságát.
A felhő használata önmagában még nem jelent biztonságot
A szakmai program keretében Balogh Renáta, a TriplaTeam Information Security információbiztonsági szakértője tartott előadást „Gyakorlati tippek és trükkök a biztonságos felhőhasználathoz” címmel.
Az előadás rávilágított a felhőalapú szolgáltatások vállalati működésben betöltött egyre jelentősebb szerepére, valamint bemutatta a megosztott felelősség elvét. Eszerint míg a szolgáltatók az alapul szolgáló infrastruktúra és platform biztonságáért felelnek, addig a vállalkozások felelősségi körébe tartoznak többek között a felhasználók, a jelszavak, a többtényezős hitelesítés, a hozzáférési jogosultságok, a konfigurációk, az adatok és a biztonsági mentések.
A résztvevők gyakorlati tanácsokat kaptak a felhőalapú működésre való felkészüléshez. Ezek között szerepelt a hozzáférési jogosultságok felülvizsgálata, az inaktív felhasználói fiókok és a szükségtelen adatok eltávolítása, az információk osztályozása, valamint a lehetséges kockázatok mérlegelése, mielőtt a vállalkozások rendszereiket vagy adataikat a felhőbe helyeznék át.
Az előadás kitért az adathalászatra és a pszichológiai manipuláción alapuló egyéb kibertámadásokra is, beleértve a célzott adathalászatot (spear phishing), az üzleti e-mailes visszaéléseket (Business Email Compromise – BEC), a vezető beosztású személyeket célzó támadásokat (whaling), valamint az SMS-ben, telefonhívásokon és QR-kódokon keresztül elkövetett csalásokat.
Szó esett olyan gyakorlati biztonsági intézkedésekről is, mint a többtényezős hitelesítés alkalmazása, az erős és egyedi jelszavak használata, az SPF/DKIM/DMARC e-mail-hitelesítési beállítások megfelelő konfigurálása, az e-mail-továbbítási szabályok ellenőrzése, valamint az adminisztrátori és a felhasználói fiókok elkülönítése.
A tudásmegosztástól az üzleti kapcsolatok építéséig
A szakmai programot kapcsolatépítő esemény követte, amely lehetőséget biztosított a résztvevők számára a tapasztalatcserére, egymás vállalkozásainak megismerésére, valamint a lehetséges együttműködések és üzleti lehetőségek feltérképezésére.
Összességében a rendezvény hozzájárult a résztvevők felhőbiztonsági ismereteinek bővítéséhez, és olyan gyakorlati, kifejezetten a kis- és középvállalkozások igényeire szabott eszközöket mutatott be, amelyek támogatják a biztonságosabb digitális átállást.
Az esemény egyúttal rámutatott arra is, milyen értéket képvisel a kiberbiztonsági tudatosság fejlesztésének, a tudásmegosztásnak, a kapcsolatépítésnek és a vállalkozónők közötti kölcsönös tapasztalati tanulásnak az összekapcsolása.
Az Európai Unió finanszírozásával. A kifejtett nézetek és vélemények kizárólag a szerző(k) álláspontját tükrözik, és nem feltétlenül egyeznek meg az Európai Unió vagy az Európai Oktatási és Kulturális Végrehajtó Ügynökség (EACEA) álláspontjával. Ezekért sem az Európai Unió, sem az EACEA nem tehető felelőssé.
Az Erasmus+ projekt keretében készült valamennyi anyag, beleértve a mátrixot, a modellt és a képzési segédanyagokat, a Creative Commons Nevezd meg! – Ne add el! – Ne változtasd! 4.0 Nemzetközi (CC BY-NC-ND 4.0) licenc feltételei szerint érhető el.